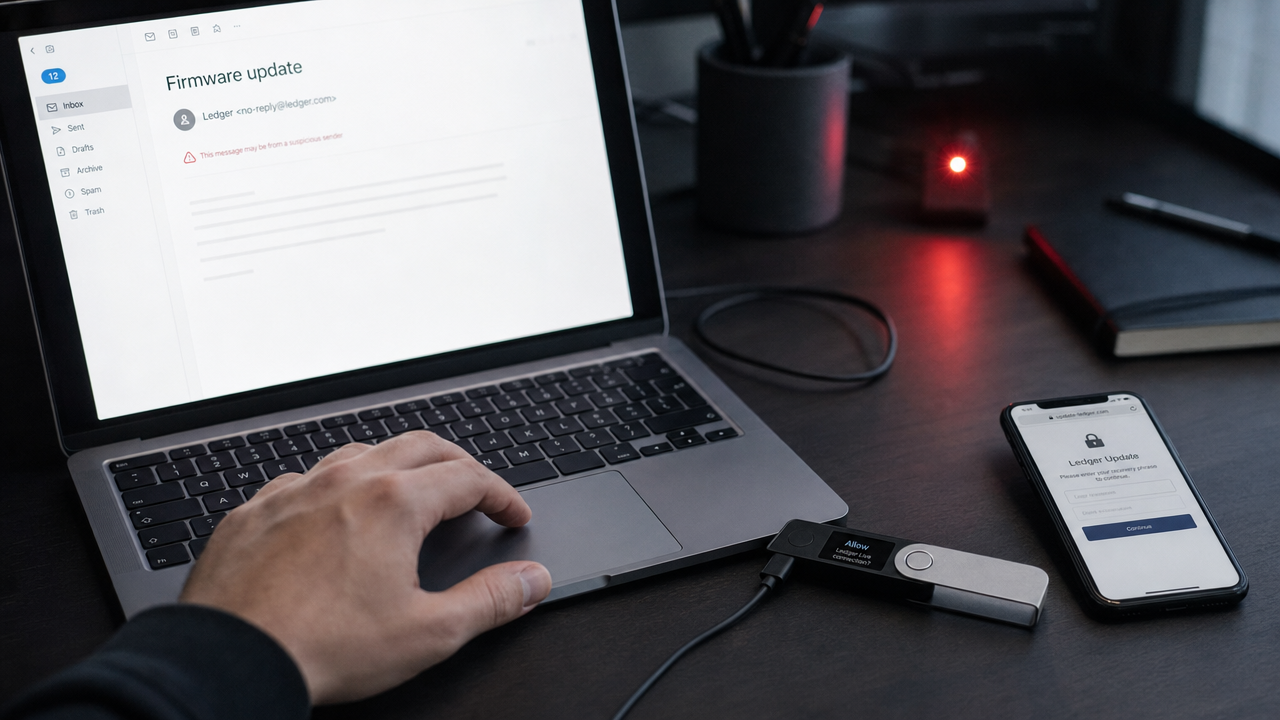
Enligt Protos har en ny våg av phishingmejl börjat cirkulera i kölvattnet av Ledger-skandalen, där kryptotillgångar värda 86 miljoner dollar stals via spionprogram. Mejlen utger sig för att komma från Ledger och uppmanar mottagaren att ansluta sin hårdvaruplånbok för att skydda sig mot nya hot.
Säkerhetsföretaget SlowMist varnade nyligen för kampanjen och visade exempel på hur falska sidor imiterar Ledgers officiella webbplats. Mejlen spelar på rädslan efter incidenter i Sydostasien och uppmanar användare att klicka på länkar för att uppdatera sin enhet.
Koppling till tidigare incidenter
Phishingkampanjen har ännu inte tagits upp på Ledgers egen varningssida, som istället fokuserar på tidigare dataläckor. Den aktuella bluffen utnyttjar oron efter att återförsäljaren CryptoBilis i Sydostasien kopplats till massuttag från Ledger-enheter.
Efter att CryptoBilis bytte ägare tidigare under 2026 upptäckte den tidigare Mt. Gox-chefen Mark Karpelès att vissa enheter manipulerats med spionprogram. Programvaran kunde läsa av information från displayen och skicka vidare data via ett dolt SIM-kort.
Miljonbelopp stulna – även bedragare drabbade
Enligt Chainalysis var en av de största förlorarna i Ledger-hacket en så kallad "task scam"-operatör — med andra ord en annan bedragare. Över 60 bitcoin, motsvarande cirka 4,8 miljoner dollar, försvann från tre komprometterade Ledger-enheter. Pengarna härrörde från en bluff där personer betalades för att fejka försäljningar och recensioner.
Pengarna hade skickats till de drabbade enheterna bara tre veckor innan de tömdes i samband med den stora attacken den 9 oktober 2026.
Kritik mot Ledger efter nya avslöjanden
Ledger har fått hård kritik efter händelserna. När företagets vd Pascal Gauthier delade Chainalysis inlägg om att även bedragare drabbats, möttes han av krav på avgång och anklagelser om bristande självinsikt från användare på sociala medier.
Samtidigt har Ledger lanserat en ny produkt, Atom, mitt under krisen – något som väckt ytterligare frågor om företagets prioriteringar.