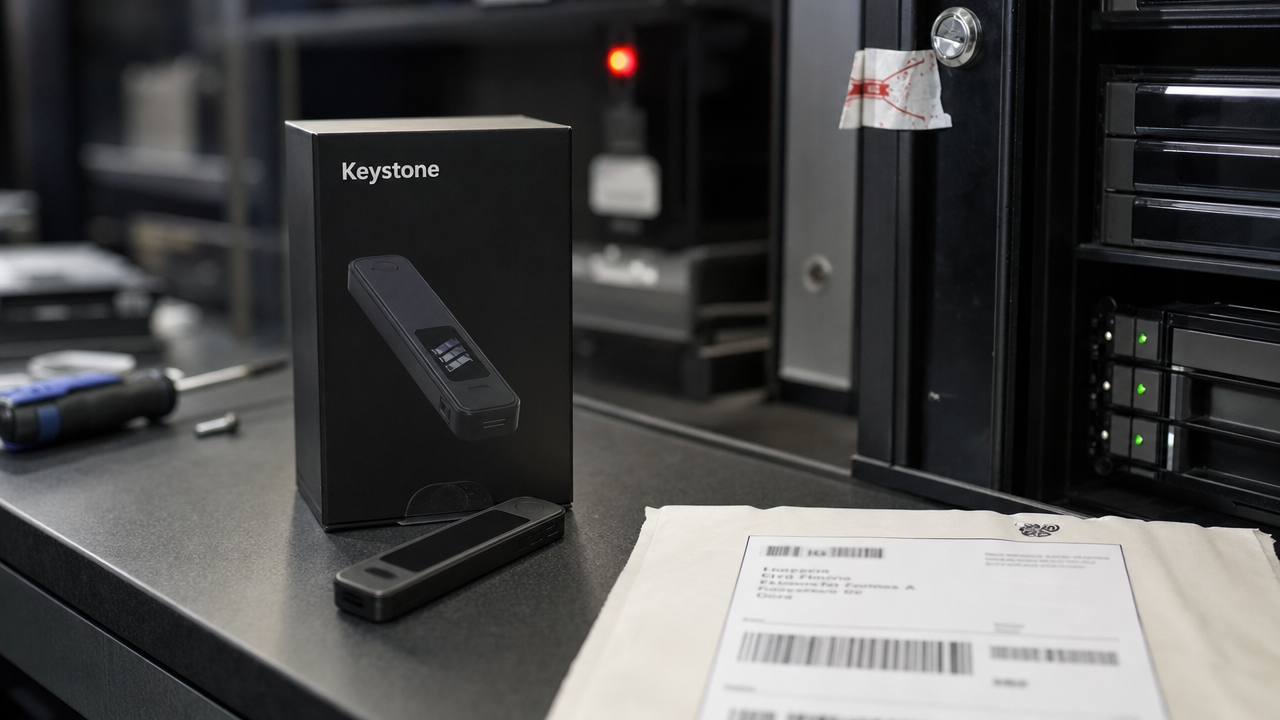
Tillverkaren upptäckte misstänkt aktivitet tidigare under veckan och bekräftade därefter intrånget efter en genomgång av API-aktivitet kopplad till e-handelsplattformen Shopify. En obehörig aktör lyckades då komma över känsliga uppgifter.
Den läckta datan innehåller namn, kontaktuppgifter, leveransadresser och specifik information om vilka produkter kunderna beställt. Företaget meddelar att man har täppt till sårbarheten och kontaktat de som drabbats.
Risk för fysiska attacker
Keystone varnar för att uppgifterna kan användas vid riktade nätfiskeattacker. Samtidigt lyfter oberoende säkerhetsforskare fram att adresser i orätta händer kan utsätta kryptoinvesterare för allvarliga hot i den fysiska världen.
Enligt säkerhetsbolaget CertiK har antalet fysiska våldsdåd mot kryptoägare ökat markant under 2026, där angripare tvingar offer att överlämna sina tillgångar. Ökningen låg på över 30 procent under första halvåret jämfört med samma period föregående år.
Frågetecken kring raderade uppgifter
Händelsen väcker också frågor om företagets rutiner för datalagring. Keystone uppgav redan 2023 att orderuppgifter ska raderas efter 180 dagar för att skydda användarna vid potentiella intrång.
Trots denna policy vittnar flera kunder i sociala medier om att de fått meddelanden om läckan, trots att köpen gjordes för mer än två år sedan. Keystone har ännu inte uppgett hur många kunder som påverkats.
Vissa drabbade användare uppger även att bedragare redan försökt nå dem via telefon under förespegling att vara brottsutredare, i ett uppenbart försök att komma åt deras privata nycklar.